
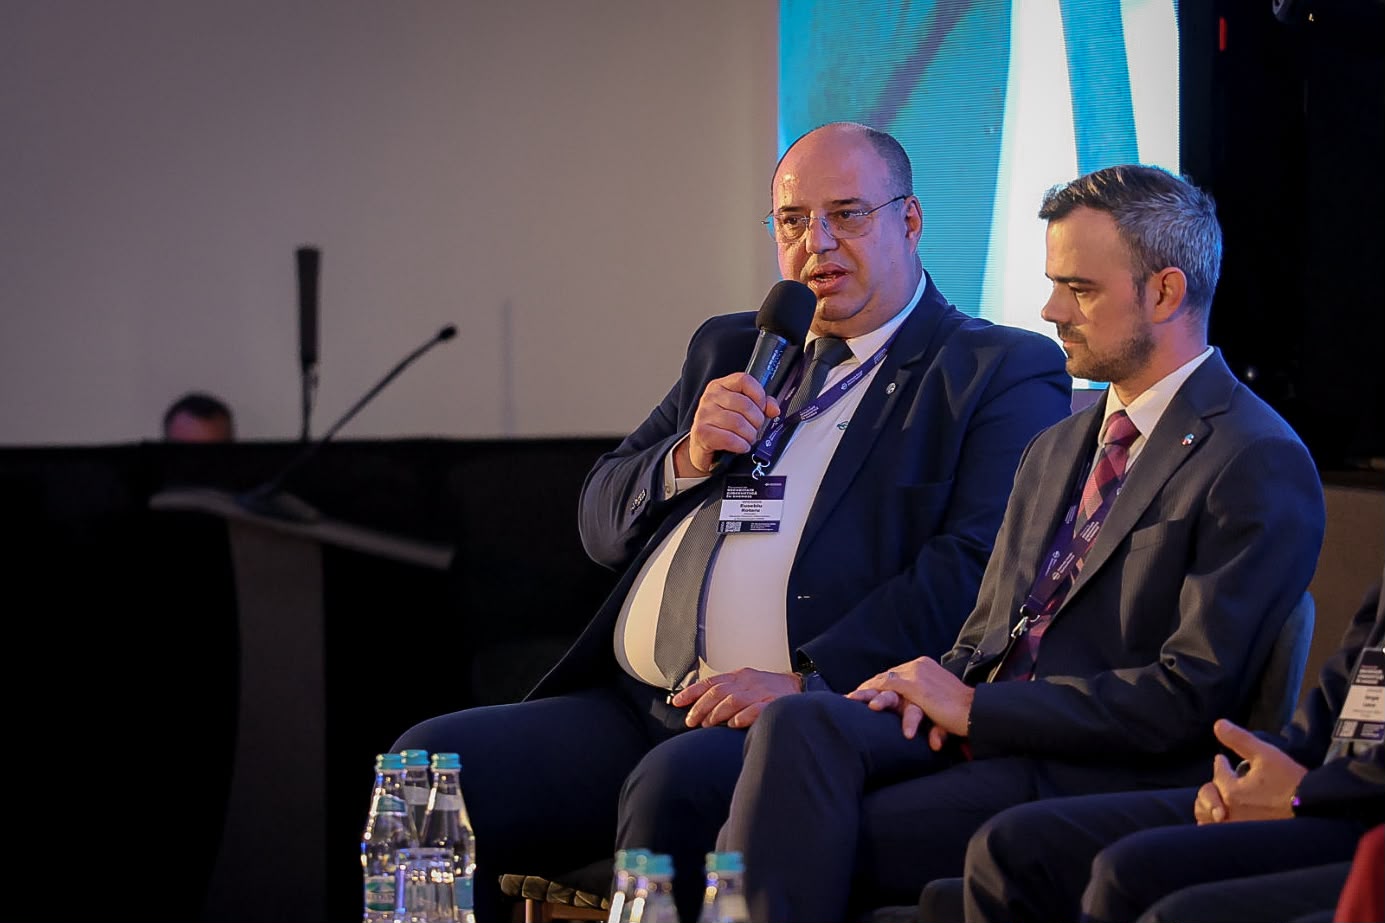
Inteligența artificială reprezintă un instrument esențial pentru identificarea rapidă a anomaliilor și a potențialelor atacuri cibernetice asupra infrastructurii energetice, însă decizia finală privind intervenția trebuie să rămână în responsabilitatea factorului uman. Această perspectivă a fost expusă de Eusebiu Rotaru, directorul Direcției Sisteme Informatice și Automatizări din cadrul Distribuție Energie Electrică România (DEER), în cadrul Forumului de Securitate Cibernetică în Energie, desfășurat la Cluj-Napoca.
Eusebiu Rotaru a explicat faptul că experiența unui atac cibernetic suferit anterior de companie a servit drept o lecție importantă pentru organizație. Monitorizarea permanentă a sistemelor informatice și identificarea imediată a incidentelor sunt vitale, necesitând o colaborare strânsă între echipele tehnice, specialiștii IT, responsabilii de securitate și conducerea. În cazul unei întreruperi de alimentare cu energie, specialiștii în securitate cibernetică sunt mobilizați alături de echipele operative pentru a verifica dacă incidentul are o cauză informatică.
Securitatea cibernetică nu este doar o sarcină a departamentului IT, ci implică toți cei aproximativ 6.500 de angajați ai DEER. Eusebiu Rotaru a subliniat importanța raportării imediate a oricărei situații suspecte, deoarece o intervenție în primele secunde poate opri sau remedia rapid un atac. Atunci când un incident este identificat, compania activează un protocol similar unui „cod roșu”, similar cu serviciul 112, urmând procedurile de răspuns, politicile de securitate și planul de continuitate a activității.
În ceea ce privește tehnologia, inteligența artificială este privită ca un instrument de sprijin pentru a lua decizii cât mai rapid prin detectarea anomaliilor. Totuși, reprezentantul DEER a insistat că decizia de intervenție nu poate fi delegată sistemelor automate, deoarece responsabilitatea trebuie să rămână la nivelul oamenilor. Ca măsură tehnică de protecție, rețeaua DEER utilizează echipamente de securitate configurate să detecteze și să respingă conexiunile provenite de la adrese IP din zone geografice considerate de risc, precum China.
Responsabilitatea pentru securitate extinde sfera de aplicare și către partenerii comerciali, inclusiv prosumatori și producători. Eusebiu Rotaru a menționat că toți participanții care au relații operaționale sau schimburi de date cu operatorul de distribuție trebuie să respecte reguli clare de securitate. Această abordare este susținută și de cerințele Directivei NIS 2, care impune gestionarea riscurilor de securitate cibernetică în întreg lanțul de aprovizionare și de furnizori pentru a proteja sistemul energetic.
Gestionarea riscurilor în sectorul energetic este un proces complex care implică atât tehnologia avansată, cât și respectarea strictă a reglementărilor europene. Implementarea Directivei NIS 2 obligă companiile să monitorizeze nu doar propriile sisteme, ci și securitatea furnizorilor de servicii. Această reglementare europeană vizează consolidarea rezilienței întregului lanț de aprovizionare, asigurând că nicio componentă, fie ea prosumator sau producător, nu reprezintă un punct vulnerabil pentru infrastructura critică a statului.